Belkasoft X Forensic
Belkasoft X Forensic wurde für Experten der digitalen Forensik entwickelt und hilft Ihnen, Beweise von Computern, Mobilgeräten, Cloud-Diensten und mehr auf einer intuitiven Plattform zu erfassen, zu analysieren und zu dokumentieren.
Belkasoft X Forensic
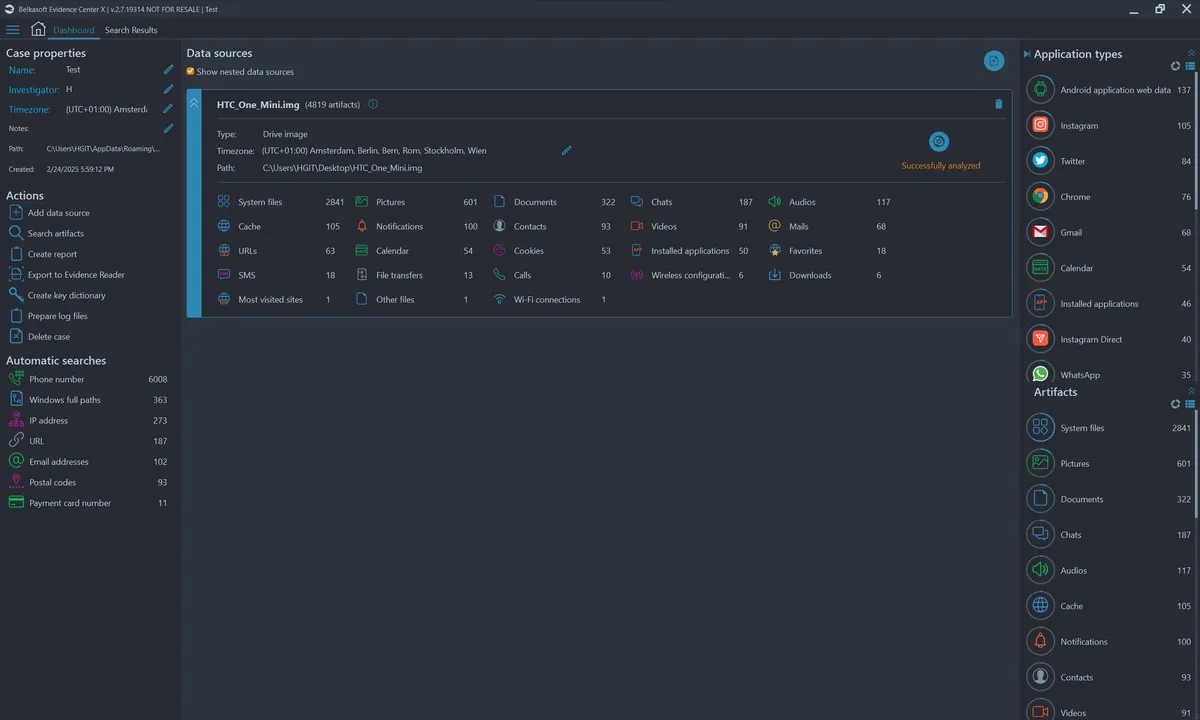
Belkasoft X ist ein vielseitiges Software-Tool für digitale Forensik und Cyber-Incident-Untersuchungen, das von Behörden, Strafverfolgungsbehörden und privaten Experten weltweit eingesetzt wird.
Umfassende Untersuchungen
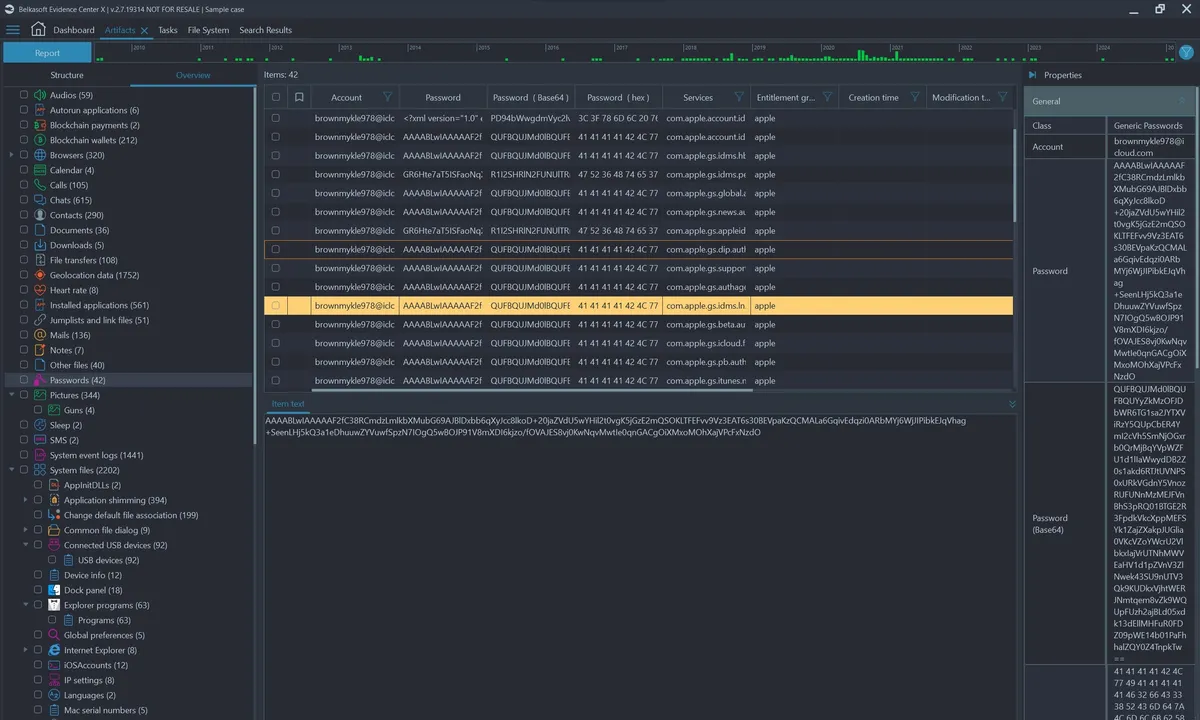
Belkasoft X Forensic erfasst, untersucht, analysiert und präsentiert digitale Beweise aus verschiedenen Quellen, darunter Computer, mobile Geräte, RAM, Autos, Drohnen und Cloud-Dienste, auf forensisch einwandfreie Weise. Wenn Sie Falldetails mit Ihren Kollegen teilen müssen, können Sie zusätzlich einen kostenlosen portablen Evidence Reader verwenden.
Einfach zu bedienen
Belkasoft X Forensic ist eine benutzerfreundliche Software, die sofort einsatzbereit ist und sich leicht in Kunden-Workflows integrieren lässt. So können Benutzer sofort nach der Bereitstellung von Belkasoft X Forensic mit der Arbeit an ihren Fällen beginnen.
Schnell und intelligent
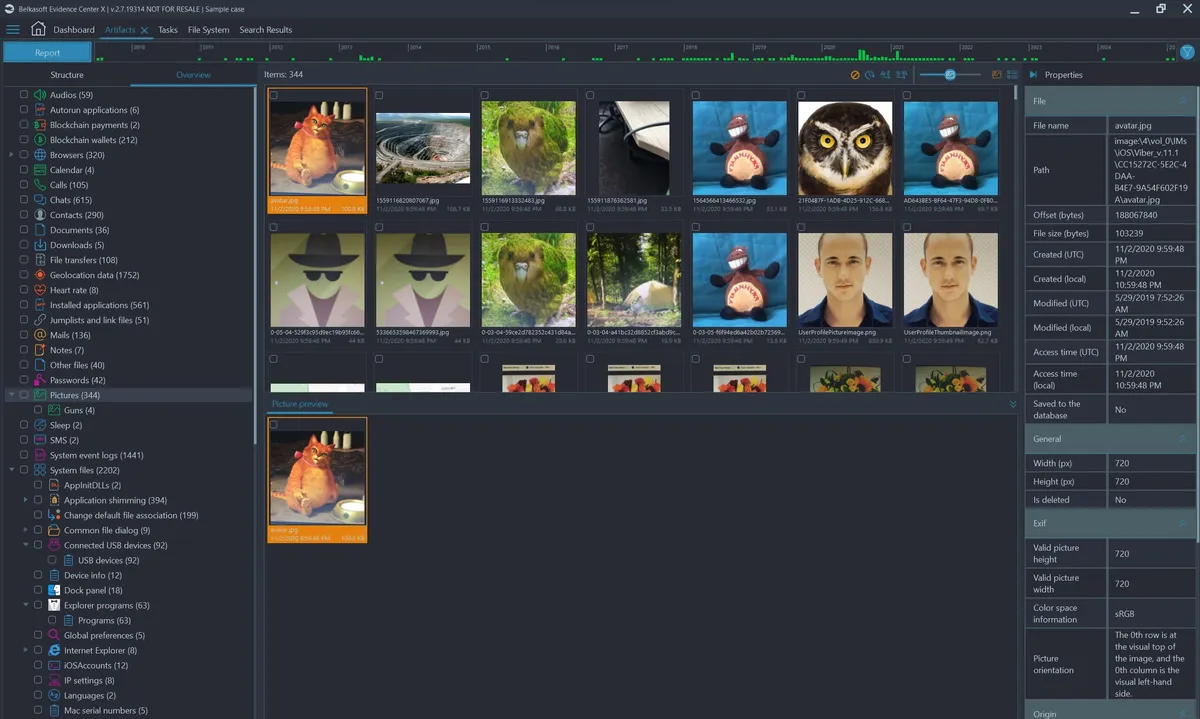
Belkasoft X Forensic verwendet effiziente Suchtechniken, um die forensisch relevantesten Artefakte schnell zu finden und so den Zeitaufwand für redundante Vorgänge während der Beweissicherung zu minimieren. Leistungsstarke Analysefunktionen, darunter ein Verbindungsdiagramm, eine Zeitleiste und eine erweiterte Bild- und Videoanalyse, erleichtern die schnelle Aufdeckung von Fakten.
Sparen Sie Zeit und Aufwand
Belkasoft X Forensic automatisiert Extraktions- und Analyseaufgaben effizient. Dieses Produkt kann unbeaufsichtigt ausgeführt oder über die Befehlszeile automatisiert werden, sodass Sie mehrere Aufgaben gleichzeitig erledigen und Untersuchungen schneller abschließen können.
Auf Ihre Bedürfnisse zugeschnitten
Ganz gleich, ob Sie als Experte in einem digitalen Forensiklabor für eine Bundespolizeibehörde oder als Ermittler bei einer lokalen oder staatlichen Polizeibehörde arbeiten, unsere unbefristeten Lizenzen und erschwinglichen Preise passen sich perfekt an Ihre Bedürfnisse und Ihr Budget an.
Bewährt
Belkasoft entwickelt das Produkt seit über 20 Jahren weiter, mit Rückmeldungen von Ermittlern aus Strafverfolgung und Wirtschaft.
Digitale Forensik, intelligenter gemacht
Belkasoft X Forensic verbindet fortgeschrittene Analyse mit einfacher Bedienung, damit Sie Fälle schneller und präzise lösen.
Belkasoft X ist ein All-in-One-Tool
Es ermöglicht Ihnen die Analyse mehrerer Datenquellen, die aus verschiedenen elektronischen Geräten innerhalb eines Falles erfasst wurden.
Erweiterte Such- und Analysewerkzeuge
Belkasoft X bietet eine Reihe von Such- und Analysewerkzeugen, die eine effiziente Datenuntersuchung ermöglichen und die Identifizierung wichtiger Beweise optimieren.
Intelligente Such- und Filteroptionen
Intuitive grafische Zeitleiste
KI-gestützte Informationsermittlung mit BelkaGPT
Erweiterte Analyse von Mediendateien
Forensische Datenwiederherstellung
Funktionen zur Workflow-Automatisierung
Erweiterte Entschlüsselungs- und Zugriffsfunktionen
Um Ermittler noch besser zu unterstützen, bietet Belkasoft X spezielle Zusatzmodule für verschlüsselte Daten und gesperrte Mobilgeräte. Diese leistungsstarken Tools ermöglichen die Wiederherstellung wichtiger Informationen, die sonst möglicherweise unzugänglich bleiben würden, und gewährleisten so eine gründlichere und umfassendere Untersuchung.
Modul: Mobile Passcode Brute-Force
Mobile Passcode Brute-Force ist ein Zusatzmodul für die Produkte Belkasoft X Forensic und Belkasoft X Corporate. Es ermöglicht Ihnen, Sicherheitsbeschränkungen zu umgehen und Passwörter auf bestimmten iOS- und Android-Geräten zu knacken.
Modul: Dateientschlüsselung
Das Modul Dateientschlüsselung ist eine Zusatzkomponente für die Produkte Belkasoft X Forensic und Belkasoft X Corporate. Das Modul knackt und entschlüsselt per Brute-Force verschlüsselte Dateien, die bei Untersuchungen gefunden werden.
Low-Level-Forensikanalyse
Integrierte Tools für die Low-Level-Forensikanalyse ermöglichen eine bequeme Navigation in den Dateisystemen von Geräten und die Untersuchung von Rohdaten.
Dateisystem-Explorer
Durchsuchen Sie alle Volumes und Partitionen innerhalb des Geräte-Images, einschließlich vorhandener und gelöschter Ordner oder Dateien sowie VSS-Snapshots (Volume Shadow Copies).
PList-, Registry- und SQLite-Viewer
Arbeiten Sie gründlicher mit bestimmten Datentypen, um Ihre Ergebnisse zu validieren und zusätzliche Erkenntnisse zu gewinnen.
Hex-Viewer
Untersuchen Sie einzelne Bytes, überprüfen Sie Dateipartitionen, konvertieren Sie Binärwerte in verschiedene Datentypen, erstellen Sie Lesezeichen, führen Sie benutzerdefiniertes Carving durch und wenden Sie verschiedene Kodierungen an.
Wählen Sie das für Sie passende Angebot!
Standard
Einfache und kostengünstige Edition für den gelegentlichen Gebrauch
6.499 €*
Verlängerungspreis: 1.999 €*
- Lizenz Belkasoft X Forensic
- USB-Dongle im Lieferumfang enthalten
- Versandkosten inklusive
- Basis-Support
Kein Direktkauf: Angebot nach Prüfung Ihres Unternehmens oder Ihrer Behörde.
E-Mail: info@cybersec-check.de
Pro
Skalierbare Lösung für Ermittlerteams in Behörden
7.694 €*
Verlängerungspreis: 2.594 €*
- Lizenz Belkasoft X Forensic
- USB-Dongle im Lieferumfang enthalten
- Versandkosten inklusive
- Basis-Support
- Modul Dateientschlüsselung im Lieferumfang enthalten
Kein Direktkauf: Angebot nach Prüfung Ihres Unternehmens oder Ihrer Behörde.
E-Mail: info@cybersec-check.de
Komplett
All-in-One-Lösung, anpassbar an die Anforderungen Ihrer Behörde
9.693 €*
Verlängerungspreis: 3.193 €*
- Alle Funktionen von Belkasoft X Forensic
- USB-Dongle inklusive
- Versand inklusive
- Basis-Support
- Modul Dateientschlüsselung inklusive
- Modul Mobile Passcode Brute-Force inklusive
Kein Direktkauf: Angebot nach Prüfung Ihres Unternehmens oder Ihrer Behörde.
E-Mail: info@cybersec-check.de
Ultimate
All-in-One-Lösung, anpassbar an die Anforderungen Ihrer Behörde
14.999 €*
- Alle Funktionen von Belkasoft X Forensic
- USB-Dongle inklusive
- Versand inklusive
- Basis-Support
- Modul Dateientschlüsselung inklusive
- Modul Mobile Passcode Brute-Force inklusive
- Jahres-Schulungspass
- 3 Jahre Support und Wartung
Kein Direktkauf: Angebot nach Prüfung Ihres Unternehmens oder Ihrer Behörde.
E-Mail: info@cybersec-check.de
BelkaGPT
KI-gestützter Forensik-Assistent
Verbessern Sie Ihre Ermittlungen mit KI-gestützter Analyse. BelkaGPT hilft Ihnen, versteckte Muster zu entdecken, Berichte zu erstellen und die Beweisanalyse mit Abfragen in natürlicher Sprache zu beschleunigen.
- Natürlichsprachliche Beweissuche
- KI-gestützte Berichterstellung
- Muster- und Anomalieerkennung
- Lizenzpreis
- 999 €*
- Jährliche Verlängerung
- 499 €*
Kein Direktkauf: Angebot nach Prüfung Ihres Unternehmens oder Ihrer Behörde.
E-Mail: info@cybersec-check.de
INFO
Belkasoft X Forensic ist nur für Behörden und Strafverfolgungsbehörden sowie für private Experten, die für Behörden tätig sind, verfügbar.
Technische Daten
Belkasoft X Forensic ermöglicht die Erfassung und Analyse von Daten aus mehreren Quellen
Betriebssysteme:
Windows (alle Versionen, einschließlich Windows 11), macOS, Unix-basierte Systeme (Linux, FreeBSD usw.)
Speichergeräte:
Festplatten und Wechseldatenträger
Disk-Images:
EnCase, FTK, X-Ways, AFF4, L01/Lx01, DD, SMART, Atola, DAR, DMG, Archivdateien (z. B. tar, zip und andere)
Virtuelle Maschinen:
VMware, Virtual PC/Hyper-V, VirtualBox, XenServer
Cloud-Speicher:
Amazon S3-basierte Images
Speicher:
RAM-Dumps, Ruhezustandsdateien, Auslagerungsdateien
Dateisysteme:
APFS, BTRFS, FAT, exFAT, NTFS, HFS, HFS+, ext2, ext3, ext4, XFS
Erfassung:
Verfügbar für DD- oder E01-Images mit optionaler Hash-Berechnung und -Überprüfung
Betriebssysteme:
iOS (iPhone/iPad), Android, Windows Phone 8/8.1, Blackberry
Datenquellen:
Mobile Backups, GrayKey-, UFED- und OFB-Images, UFDR-Berichte, Chip-Off- und JTAG-Dumps, TWRP-Images, Blackberry IPD- und BBB-Backups, physische und logische Android-Dumps, Xiaomi MIUI-Backups, Huawei HiSuite-Backups
Dateisysteme:
APFS, HFS+, F2FS, YAFFS, YAFFS2, ext2, ext3, ext4
Erfassung:
iOS:
iTunes, agentenbasiert, checkm8-basiert, Unterstützung für Sperrdateien, AFC, Unterstützung für Geräte mit Jailbreak, Absturzprotokolle, Bildschirmaufnahmen
Android:
ADB-Backup, erweitertes ADB-Backup, Agent-Backup, Unterstützung für gerootete Geräte, PTP/MTP, EDL für Qualcomm, APK-Downgrade, agentenbasierte/logische/physische MTK-Erfassung, Spreadtrum-Erfassung, automatisierte Bildschirmaufnahmen, drahtlose Erfassung über einen Agenten auf einer SD-Karte
SIM-Karten:
Klonen von SIM-Karten über ein SIM-Lesegerät und über native Android-Funktionen
Cloud-Dienste:
Google (Drive, Sync, Keep, Gmail, Timeline, MyActivity), iCloud, Huawei, Instagram, Microsoft 365, Telegram, VK, WhatsApp
E-Mail:
Yahoo, Hotmail, Opera, Yandex, Mac.com und 25 weitere Webmail-Clouds
WhatsApp:
Backups herunterladen und Chat über QR-Code herunterladen
Unterstützte Modelle:
ArduPilot DIY Drone, DJI Agras MF-1S, DJI Matrice, DJI Mavic, DJI Phantom 3, DJI Phantom 4, DJI Spark, Parrot Anafi, Qysea Fifish P3, Ryze Tello, Sense Fly, Sky Viper, Yuneec H520, Yuneec Typhoon Q500 und andere kompatible Modelle
Unterstützte Artefakte:
Geolokalisierung und Flugbahnen von Drohnen, Betreiberprotokolle und -flugbahnen, Bilder, Videos
Visualisierung:
Flugroutenkarten von Drohnen und Betreiberroutenkarten in einem integrierten Kartenfenster
Unterstützte Images:
Berla .ivo-Export für Belkasoft
Unterstützte Artefakte:
Geolokalisierung und Flugbahnen, Chats, SMS und Anrufe, Kontakte, Medien und andere Informationen aus dem Infotainment-System
Visualisierung:
Fahrstrecken in einem integrierten Kartenfenster
Fragen zu Forensik-Software?
Cybersec-Check
Schreiben Sie uns. Wir beraten Sie zu Lizenzen, Einrichtung und Schulung.
Kontakt