Belkasoft
Belkasoft ist ein weltweit führender Anbieter von Software für digitale Forensik und unterstützt Ermittler, Strafverfolgungsbehörden und Cybersicherheitsteams mit fortschrittlichen Tools für die Wiederherstellung und Analyse von Beweismitteln. Durch unsere Partnerschaft bringen wir modernste forensische Funktionen in unsere digitalen Ermittlungs- und Sicherheitsdienste ein.
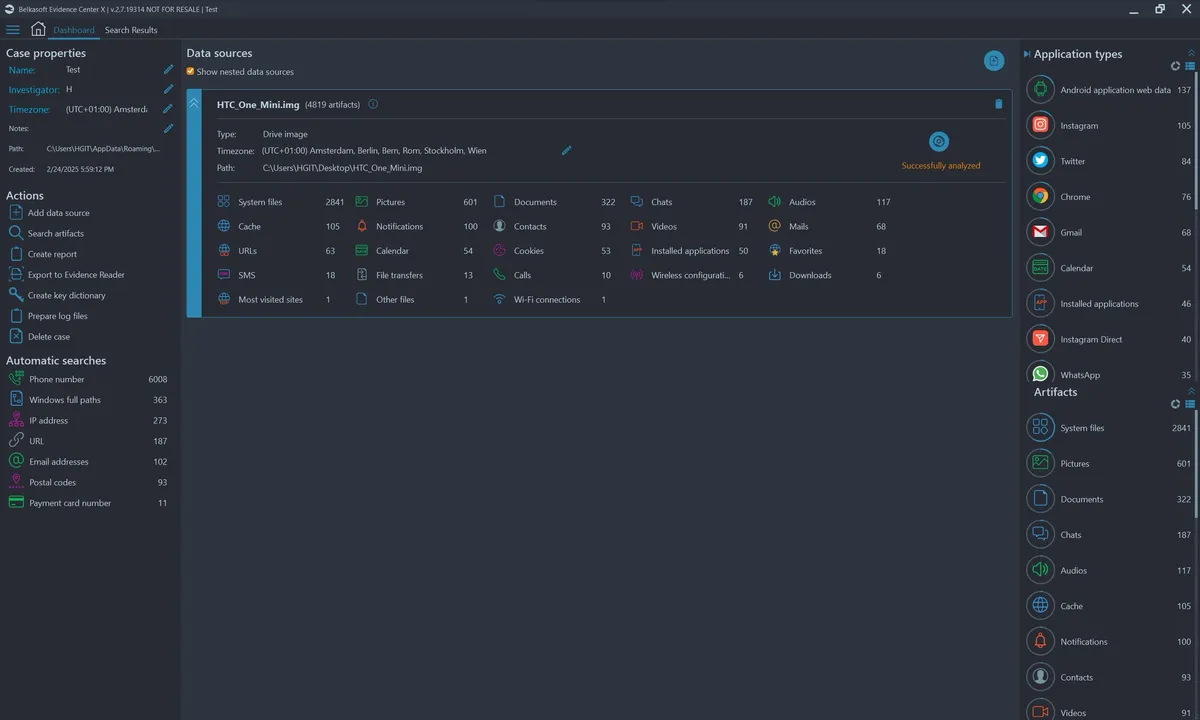
Belkasoft X ist ein All-in-One-Tool
Mit ihm können Sie mehrere Datenquellen, die von verschiedenen elektronischen Geräten erfasst wurden, innerhalb eines Falles analysieren.
Computer
Extrahieren Sie Daten von Festplatten, SSDs und Speicherauszügen mit fortschrittlicher Dateisystemanalyse.
Mobilgeräte
Greifen Sie auf Daten von Smartphones und Tablets zu, einschließlich gelöschter Nachrichten und App-Daten.
Cloud
Extrahieren und analysieren Sie Daten aus Cloud-Speicherdiensten und Online-Konten.
Auto
Stellen Sie Daten aus Fahrzeug-Infotainmentsystemen, dem Navigationsverlauf und verbundenen Geräten wieder her.
Drohne
Analysieren Sie Flugdaten, Bilder, Videos und Protokolle von verschiedenen Drohnenmodellen.
Belkasoft X unterstützt Sie bei jedem Schritt Ihrer Untersuchung
Vom Entsperren bis zu Bericht und Weitergabe.
Entsperren
Brute-Force für eine Reihe von iOS- und Android-Gerätemodellen
Erfassung
Festplatten, mobile Geräte, RAM, Cloud-Quellen.
Analyse
Umfassende Analyse der extrahierten Daten.
Physische und logische Laufwerksabbilder
Speicherauszüge
JTAG- und Chip-Off-Dumps
iOS- und Android-Backups
Mobile Dateisystemabbilder
Virtuelle Maschinen
Drohnen-Images
Fahrzeug-Images
Darüber hinaus unterstützt Belkasoft X Bildformate, die mit anderen Tools erstellt wurden, wie Cellebrite UFED, GrayKey, Magnet Forensics, Exterro FTK (Forensic Toolkit), OpenText EnCase, X-Ways, Oxygen Forensics, Elcomsoft und Berla.
Berichterstellung
HTML, XML, CSV, PDF, RTF, Excel, Word, EML, KML, RSMF, ProjectVIC JSON, Semantics21 und mehr.
Freigabe
Mit dem kostenlosen Evidence Reader, der im Lieferumfang des Tools enthalten ist, können Sie eine portable Kopie Ihrer Ergebnisse erstellen und diese über die benutzerfreundliche Oberfläche von Belkasoft an interessierte Parteien weitergeben.
Schnelle Ergebnisse ohne Vorbereitung
Hilft Ihnen, Informationen aus über 1500 Artefakt-Typen schnell und ohne Vorbereitungen zu extrahieren und zu analysieren.
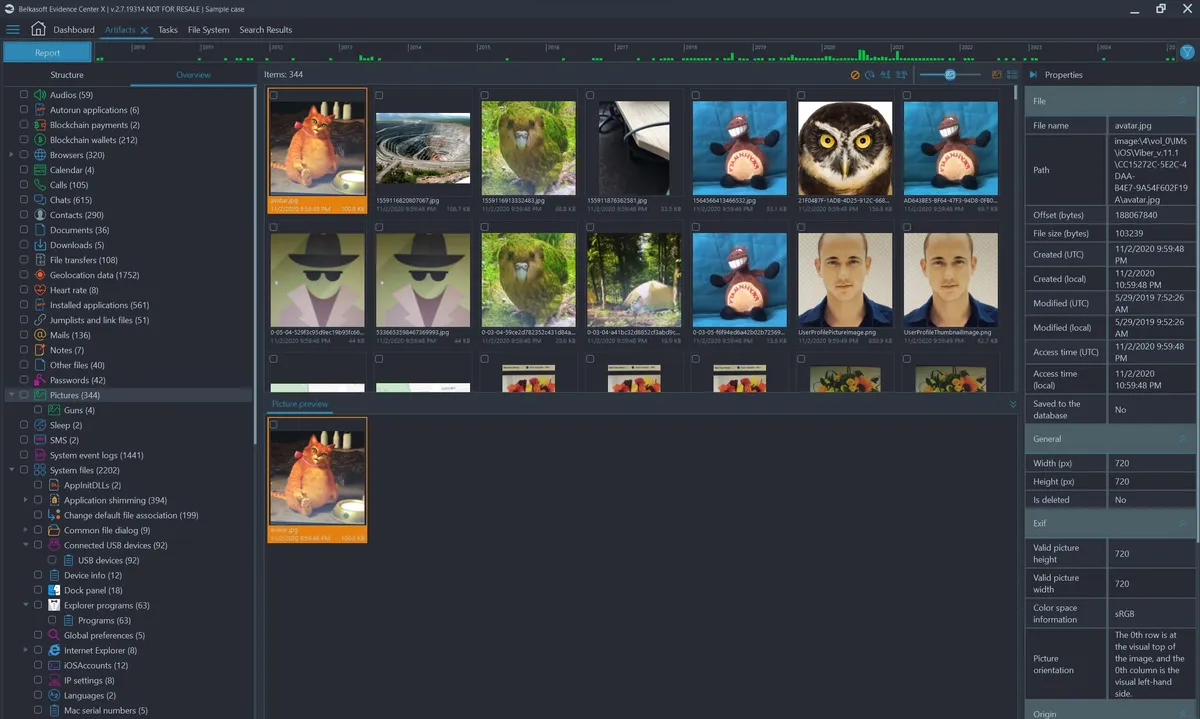
Der umfangreiche Artefakt-Bestand von Belkasoft X
Sie müssen nicht alle Datenformate, Dateispeicherorte, Verschlüsselungsschemata oder Signaturen kennen, um Dateien und einzelne Datensätze zu extrahieren.
Integrierte Tools für die Low-Level-Analyse
Hilft Ihnen bei der Navigation in Gerätedateisystemen und der bequemen Untersuchung von Rohdaten.
Dateisystem-Explorer
Zeigen Sie alle Volumes und Partitionen innerhalb des Geräte-Images mit vorhandenen und gelöschten Ordnern oder Dateien sowie VSS-Snapshots (Volume Shadow Copies) an.
Hex-Viewer
Untersuchen Sie einzelne Bytes, überprüfen Sie Dateipartitionen, konvertieren Sie Binärwerte in verschiedene Datentypen, erstellen Sie Lesezeichen, führen Sie benutzerdefiniertes Carving durch und wenden Sie verschiedene Kodierungen an.
PList-, Registry- und SQLite-Viewer
Arbeiten Sie gründlicher mit bestimmten Datentypen, um Ihre Ergebnisse zu validieren und zusätzliche Erkenntnisse zu gewinnen.
Belkasoft Triage
Führen Sie eine effektive Triage-Analyse von Windows-Geräten direkt am Ort des Vorfalls durch
ÜBERSICHT
Belkasoft Triage (kurz Belkasoft T) ist ein kostenloses Tool, das entwickelt wurde, um Ermittler oder Ersthelfer zu unterstützen, die am Ort eines Vorfalls schnell bestimmte digitale Beweise identifizieren und sichern müssen, die auf einem Windows-Rechner gespeichert sind. Das Produkt ist unverzichtbar in Situationen, in denen unter Zeitdruck schnell bestimmte Daten gefunden und Ermittlungsansätze gewonnen werden müssen, anstatt eine gründliche Analyse aller digitalen Beweise durchzuführen.
EINFACHE BEDIENUNG
Das Produkt ist benutzerfreundlich und kann sowohl von Experten als auch von Nicht-Technikern ohne Einarbeitung verwendet werden.
KEINE INSTALLATION ERFORDERLICH
Belkasoft T ist portabel und kann von jedem USB-Stick gestartet werden.
SCHNELL UND INTELLIGENT
Innerhalb weniger Minuten erhalten Sie Informationen über das Vorhandensein der gesuchten Daten, wie z. B. Skype-Profile oder Outlook-Postfächer.
EINFACHE KONFIGURATION
Belkasoft T lässt sich während des Betriebs einfach konfigurieren und erfordert keine besonderen Kenntnisse für die Einrichtung.
KOMPATIBILITÄT MIT BELKASOFT X
Mit Belkasoft T erfasste Images können in Belkasoft X analysiert werden, um einen tieferen Einblick in den Inhalt der kopierten Daten zu erhalten.
JETZT KOSTENLOS!
Nutzen Sie das volle Potenzial der forensischen Triage-Analyse und stellen Sie sicher, dass jedem Ermittler leistungsstarke Tools zur Verfügung stehen.
Funktionen
- Starten Sie Belkasoft Triage von einem USB-Stick, der an ein zu untersuchendes Gerät angeschlossen ist.
- Erkennen Sie über 1500 Arten von Computer-, Mobil- und Cloud-Artefakten wie E-Mails, Chats, Browser, Systemeinstellungen und mehr.
- Automatische Erfassung eines Computer-RAM-Dumps.
- Erkennen Sie das Vorhandensein von virtuellen Maschinen, Speicherdateien und mobilen Backups.
- Hauttonerkennung in Bildern.
- Berechnen Sie Datei-Hash-Werte und zeigen Sie sofort eine Warnung bei Dateien mit bekannten Hashes an
- Beenden Sie die Analyse jederzeit, sobald Sie genügend Informationen haben
- Exportieren Sie die gefundenen Ergebnisse teilweise oder vollständig
- Wählen Sie die Beweise aus, die in das resultierende Image aufgenommen werden sollen
So funktioniert es
So nutzen Sie Belkasoft Triage in fünf Schritten
Führen Sie Belkasoft T von einem USB-Stick aus.
Wählen Sie einen Ordner oder eine Festplatte aus. Erfassen Sie bei Bedarf den RAM-Speicher.
Konfigurieren Sie Optionen wie Hash-Set-Datenbanken und Hauttonerkennung.
Starten Sie die Analyse und überprüfen Sie die gefundenen Anwendungsprofile.
Exportieren Sie ausgewählte Daten in ein Image, das von Belkasoft X und anderen forensischen Tools gelesen werden kann.
Belkasoft RAM Capturer
Belkasoft Live RAM Capturer ist ein kostenloses forensisches Tool, das trotz Anti-Debugging-Schutz den gesamten Inhalt des Computerspeichers extrahiert und mit Windows kompatibel ist.
Warum ein Speicherauszug das Erste ist, was bei der Datenerfassung gemacht werden sollte
Speicherauszüge sind eine wertvolle Quelle für kurzlebige Beweise und flüchtige Informationen. Sie können Passwörter für verschlüsselte Volumes enthalten, wie z. B.:
- TrueCrypt
- BitLocker
- PGP Disk
Sowie Anmeldedaten für verschiedene Webmail- und Social-Media-Dienste, darunter:
- Gmail
- Yahoo Mail
- Outlook.com
- X (Twitter)
Darüber hinaus können sie Anmeldedaten für Dateifreigabedienste enthalten, wie z. B.:
- Dropbox
- Flickr
- OneDrive
Um kurzlebige Beweise aus bereits erfassten Speicherauszügen zu extrahieren, müssen Forensiker spezielle Analysesoftware wie Belkasoft X verwenden. Einige andere Tools können ebenfalls eingesetzt werden, um Passwörter aus verschlüsselten Volumes zu extrahieren.
Entwickelt zur Umgehung aktiver Anti-Debugging- und Anti-Dumping-Schutzmaßnahmen
Das Erfassen flüchtiger Speicherinhalte von einem Computer, auf dem ein Debugging-Schutz oder ein Anti-Dumping-System ausgeführt wird, ist eine schwierige Aufgabe. Die meisten Tools zur Speichererfassung arbeiten im Benutzermodus des Systems und sind daher nicht in der Lage, die Abwehrmechanismen dieser Schutzsysteme zu umgehen, die im privilegierten Kernel-Modus des Systems ausgeführt werden.
Belkasoft Live RAM Capturer wurde so konzipiert, dass es auch dann effektiv funktioniert, wenn ein aggressives Anti-Debugging- oder Anti-Dumping-System in Betrieb ist. Durch den Betrieb im Kernel-Modus arbeitet Belkasoft Live RAM Capturer auf derselben Ebene wie diese Schutzsysteme und kann so den Adressraum von Anwendungen, die durch die anspruchsvollsten Systeme wie nProtect GameGuard geschützt sind, präzise erfassen.
Erstellt forensisch einwandfreie Speicherauszüge
Belkasoft Live RAM Capturer benötigt nur minimalen Speicherplatz und muss nicht installiert werden. Es kann in wenigen Sekunden von einem USB-Stick gestartet werden. Im Gegensatz zu vielen Konkurrenzprodukten, die im Benutzermodus des Systems arbeiten, verfügt Belkasoft Live RAM Capturer über 32-Bit- und 64-Bit-Kernel-Treiber, sodass es im privilegiertesten Kernel-Modus arbeiten kann. Mit Belkasoft Live RAM Capturer erstellte Speicherauszüge können anschließend mit Belkasoft X analysiert werden.
Im Vergleich zu anderen Tools zur Erfassung flüchtiger Speicher
Belkasoft Live RAM Capturer übertrifft seine Mitbewerber durch sein Design, den Betrieb im Kernel-Modus und die Vermeidung von Anti-Dumping-Aktivitäten.
Belkasoft Live RAM Capturer übertraf konkurrierende Tools bei der Erfassung geschützter Speicherabbilder.
Getestete Tools (ursprünglicher Test von Belkasoft):
- AccessData FTK Imager 3.0.0.1443
- PMDump 1.2
- Belkasoft Live RAM Capturer 1.0
Die Ergebnisse:
- AccessData FTK Imager 3.0.0.1443 enthielt anstelle der tatsächlichen Daten für den geschützten Speichersatz nur Nullen.
- PMDump 1.2 gab zufällige Daten zurück.
- Belkasoft Live RAM Capturer 1.0 erfasste den geschützten Speichersatz korrekt.
Belkasoft startete Karos, ein mit nProtect GameGuard geschütztes Computerspiel, und führte eine aktive Chat-Sitzung durch. Anschließend wurde versucht, mit allen drei Speicherauszugstools den gesamten Speicherauszug des Systems zu erhalten. Schließlich wurde der zum geschützten Spiel gehörende Speichersatz analysiert.
Folgen der Verwendung eines falschen Tools
Die Verwendung eines ungeeigneten Tools zum Erfassen des Speichers von Anwendungen mit Anti-Dumping-Schutz (wie Online-Spiele oder Malware) kann zu Problemen führen. Im besten Fall ruft das Tool leere oder zufällige Daten anstelle des tatsächlichen Speicherinhalts ab. Im schlimmsten Fall könnte das Schutzsystem den Versuch erkennen, die Zielinformationen zerstören und sogar einen Systemabsturz (Kernel-Modus-Fehler) verursachen, wodurch eine weitere Analyse verhindert wird. Dies geschieht häufig, wenn ein Speicherauszugstool im Benutzermodus gegen Kernel-Modus-Schutzsysteme eingesetzt wird.
Kompatibilität und Systemanforderungen
Belkasoft Live RAM Capturer ist kompatibel mit 32-Bit- und 64-Bit-Versionen von Windows, einschließlich XP, Vista, Windows 7/8/10/11, 2003 und 2008 Server. Das Tool muss nicht installiert werden und kann innerhalb von Sekunden von einem USB-Stick gestartet werden.
Warum unsere Partnerschaft wichtig ist
Effizientere Ermittlungen durch forensische Innovation
Gemeinsam mit Belkasoft bieten wir unseren Kunden digitale Forensik und Incident-Response-Funktionen der nächsten Generation. Von eingehenden Untersuchungen bis hin zur Datenerfassung auf Unternehmensebene verbessert unsere Zusammenarbeit jede Phase des Ermittlungsprozesses.
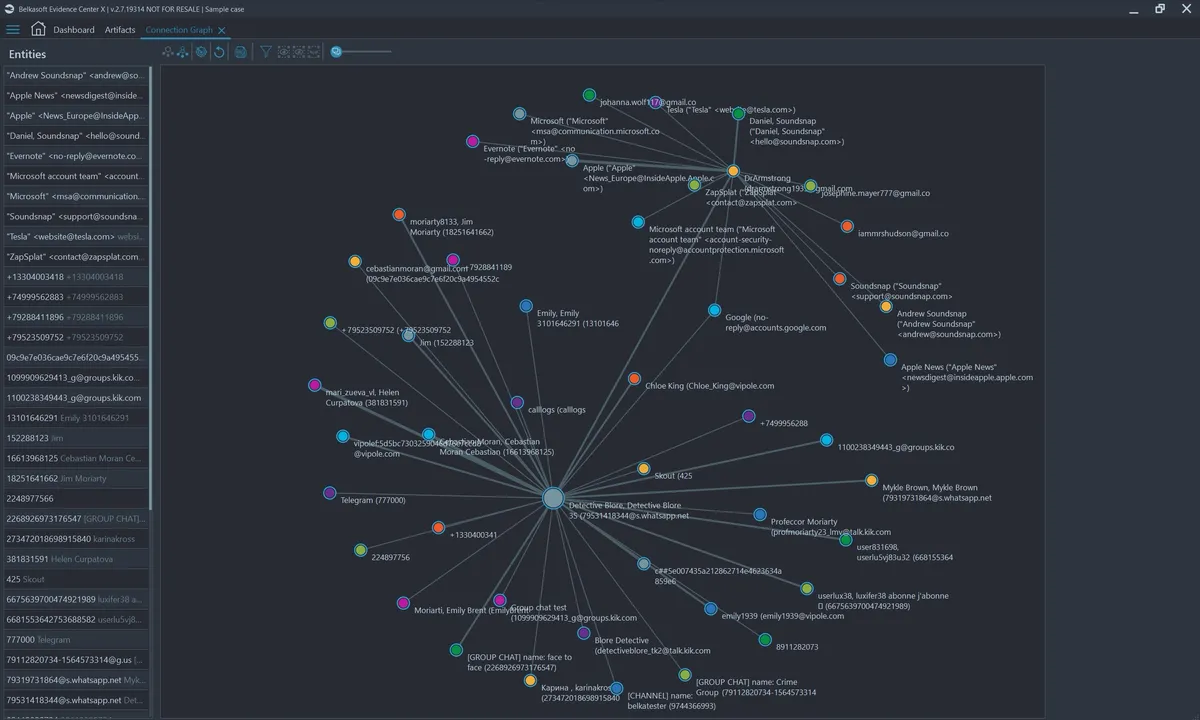
Belkasoft X Forensic
Eine umfassende digitale Forensik-Suite, die jeden Schritt Ihrer Untersuchung unterstützt, von der Erfassung und eingehenden Analyse bis hin zur Erstellung von Berichten und der Weitergabe von Beweismitteln.
Weitere InformationenBelkasoft X Corporate
Eine intelligente digitale Forensiklösung für Unternehmenssicherheit, Cyber-Incident-Untersuchungen und eDiscovery. Erfassen Sie Daten von lokalen und Remote-Geräten, analysieren Sie sie und exportieren Sie die Ergebnisse in branchenübliche Formate.
Weitere InformationenFragen zu Forensik-Software?
Cybersec-Check
Schreiben Sie uns. Wir beraten Sie zu Lizenzen, Einrichtung und Schulung.
Kontakt